Más allá de los bots: qué pudieron haber alcanzado los drones sobre Yandex en la maquinaria de propaganda del Kremlin

Los bots son lo más visible de la propaganda rusa en la red, aunque no necesariamente lo más relevante. Tras las cuentas que publican mensajes en serie hay todo un ecosistema que produce contenidos, los reparte, los reviste de credibilidad e intenta transformarlos en influencia política. Si los ataques ucranianos a los data centers de Yandex tocaron alguna de esas capacidades, el perjuicio podría exceder por mucho una baja pasajera del tráfico automatizado.
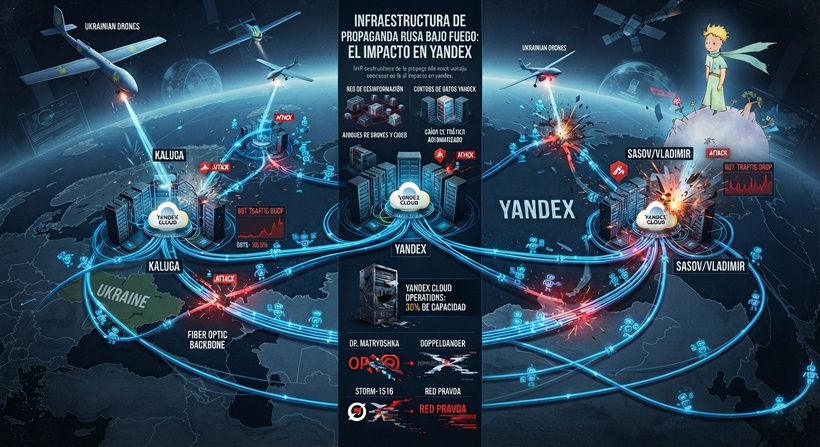
Del 7 al 11 de octubre de 2026, drones ucranianos impactaron en tres centros de datos de Yandex: Sasovo, Kaluga y Vladimir. La compañía admitió daños y cierres; Reuters comprobó que Vladimir quedó totalmente fuera de servicio y que Kaluga resultó afectado en parte. Después de los golpes se vieron bruscas caídas del tráfico automatizado asociado a la infraestructura de Yandex. Lo que se discute es si también se resintieron algunas de las capacidades que sostienen las operaciones de propaganda del Kremlin.
Las primeras cifras impactaron. Con datos de Cloudflare, el portal Tom’s Hardware, ubicó el tráfico de bots de la red de Yandex en apenas un 0,4% del pico de las dos semanas previas. El medio italiano, La Sicilia, reconstruyó una secuencia en la que el tráfico bajó primero a cerca del 57% y se hundió después de que se atacaran los otros centros. NetBlocks, por su lado, calculó que Yandex Cloud trabajaba al 30% de su capacidad normal.
Un bot es un programa que realiza tareas en internet sin que una persona intervenga en cada paso: puede indexar páginas, comparar precios o repartir mensajes. El inconveniente es que las estadísticas de tráfico automatizado juntan actividades legítimas con otras que pueden ser maliciosas. Cloudflare mide solicitudes, pero esos números no revelan por sí solos quién las generó, con qué fin ni si formaban parte de una campaña política.
El investigador de seguridad Jeremiah Fowler advirtió el 8 de octubre en X que el tráfico de bots rusos había bajado al 49%, y se preguntó si eso podía alterar las elecciones de medio término de Estados Unidos. La pregunta es pertinente; la conclusión, por ahora, sería apresurada.
Que baje el tráfico automatizado no significa necesariamente que haya menos publicaciones, visualizaciones, comentarios o contenidos compartidos en X, Bluesky, TikTok o Telegram. Tampoco prueba que las cuentas usadas para difundir propaganda electoral dependieran de los centros de datos atacados. Para saberlo hacen falta mediciones propias de esas redes y comparaciones de su actividad antes y después de los ataques.
Sería un error limitar el problema a contar cuentas que dejaron de funcionar. Los bots sirven para amplificar, pero no explican por sí solos la propaganda digital rusa. El aparato que los emplea abarca organizaciones que fabrican contenidos, sitios que se hacen pasar por medios, operadores humanos que manejan cuentas, canales que redistribuyen mensajes y redes de usuarios capaces de hacerlos llegar a públicos reales. Algunas piezas trabajan de manera coordinada y otras se montan sobre contenidos que ya circulan. No es necesario que todas respondan a una misma oficina para que acaben reforzando un relato favorable a Moscú; basta con que operen a favor de las campañas de propaganda del Kremlin.
Esas operaciones están documentadas. VIGINUM, la agencia francesa que vigila las injerencias digitales, y el Institute for Strategic Dialogue (ISD) identificaron campañas de métodos distintos pero compatibles. Matryoshka crea contenidos engañosos y los hace pasar por material de fuentes legítimas. Doppelganger copia el aspecto de medios y organismos públicos. Storm-1516 difunde videos y acusaciones falsas. La red Pravda reproduce en masa contenidos de medios estatales rusos y canales de Telegram para que circulen en otros idiomas y espacios digitales.
Las diferencias importan. Una campaña puede fracasar en una plataforma y seguir en otra. Un video falso puede ser producido por un grupo, repartido por cuentas coordinadas y llegar a millones de visualizaciones cuando lo comparten usuarios reales. Un sitio que imita el diseño de un diario puede generar una noticia falsa que luego aparece en cientos de páginas automatizadas. En ese recorrido, el bot no necesariamente inventa la mentira: puede ser apenas uno de los vehículos que la trasladan.
La experiencia de Estados Unidos muestra que tampoco todo depende de programas automáticos. El informe Mueller, el Senado y el Departamento de Justicia documentaron que la Internet Research Agency, organización rusa ligada a Yevgeny Prigozhin, usó cuentas falsas y operadores humanos para incidir en el debate político durante las elecciones de 2016. Sus campañas se mostraban como iniciativas de ciudadanos estadounidenses, explotaban conflictos sociales y apuntaban mensajes tanto a conservadores como a progresistas, con la idea de ahondar las divisiones y minar la confianza en las instituciones.
Las plataformas suelen borrar cuentas vinculadas a operaciones de este tipo. Eso confirma que las campañas existen, pero también deja a la vista un límite: bloquear perfiles no equivale a desarmar la estructura que puede crear otros, cambiar de proveedor o republicar lo mismo bajo otra identidad.
Por eso la relación entre Yandex y la propaganda rusa debe investigarse como una cuestión de infraestructura. ¿Las cuentas estaban alojadas en sus servidores? ¿El tráfico de las operaciones pasaba por sus servicios? ¿Los operadores usaban su correo, su nube o herramientas de coordinación? Son dependencias distintas, con consecuencias distintas. Hasta ahora, lo que se sabe no demuestra cuál de ellas, si alguna, afectaba a las redes de propaganda.

La hipótesis cobra peso al ver cómo actúan estas campañas en Europa. Polonia, Rumania, Moldavia, Francia y Alemania son ejemplos de una estrategia que combina desinformación, explotación de conflictos internos e intromisión en procesos electorales. Los casos no prueban que los ataques a Yandex hayan afectado esas operaciones, pero ayudan a entender qué clase de maquinaria podría estar en juego.
Polonia. Uno de los principales aliados militares de Ucrania fue blanco de campañas destinadas a erosionar el apoyo a Kyiv y a cuestionar a la Unión Europea. Entre enero y mediados de mayo de 2025, el instituto estatal NASK, detectó más de 10.000 cuentas que difundían desinformación en torno a la elección presidencial; unas 400 se vinculaban a la Agencia de Diseño Social, organización financiada por Moscú y sancionada por la UE. El ministro polaco de Asuntos Digitales, Krzysztof Gawkowski, calificó el operativo de intento sin precedentes de Rusia de interferir en la política interna del país.
Alliance4Europe documentó además que Doppelganger distribuyó casi 300 artículos falsos o manipulados entre el 4 de marzo y el 4 de abril de 2025, haciéndose pasar por medios polacos conocidos. El mensaje era claro: mostrar a la UE, a Ucrania y a los refugiados ucranianos como un perjuicio para Polonia y presentar a la extrema derecha como defensora de la soberanía nacional.
La campaña no se desplegaba en el vacío. El Polish Institute of International Affairs registró un aumento de más del 250% en las publicaciones antiucranianas en redes. En paralelo, las denuncias por delitos de odio y agresiones físicas o verbales contra migrantes ucranianos llegaron a 180 en el primer semestre de 2026, un 30% más que el año previo. Esos datos no permiten atribuir cada agresión a una campaña digital rusa, pero ilustran cómo la desinformación puede alimentar prejuicios y tensiones.
Rumania. El caso es todavía más grave. En diciembre de 2024, el Tribunal Constitucional anuló la primera vuelta de la elección presidencial, que había ganado el ultraderechista Călin Georgescu, luego de que se desclasificaran informes de inteligencia según los cuales Rusia montó operaciones digitales para impulsar su candidatura, sobre todo en TikTok y Telegram.
La inteligencia rumana informó que un usuario de TikTok pagó más de 381.000 dólares a terceros para promover contenidos, y otro documento identificó 797 cuentas creadas en 2016 que se reactivaron para respaldar a Georgescu. Rusia negó toda injerencia y TikTok rechazó haberle dado trato especial al candidato. Que se anulara una elección por presunta interferencia digital reabrió el debate sobre los límites entre defender la democracia, garantizar la transparencia electoral y usar información de inteligencia.
Moldavia. Se transformó en uno de los escenarios más intensos de estas operaciones. Antes de las parlamentarias del 28 de septiembre de 2025, la presidenta Maia Sandu denunció el uso de una red de bots de Matryoshka para fabricar contenidos que imitaban a medios extranjeros. Una investigación encubierta de la BBC, citada por el Observatorio Europeo de Medios Digitales, halló una red financiada desde Rusia que pagaba a participantes por publicar propaganda prorrusa. Analistas citados por el centro BESA indicaron que la actividad de Matryoshka, en Moldavia, superó la registrada en varias elecciones de 2024 y 2025 en Estados Unidos, Alemania y Polonia.
El resultado electoral dejó sin embargo una advertencia para quienes creen que la propaganda digital decide por sí sola el comportamiento de los votantes: el partido proeuropeo de Sandu retuvo la mayoría absoluta con el 50,2% de los votos. La interferencia fue fuerte, pero no alcanzó para torcer el resultado. Detectarla a tiempo y responder desde las instituciones puede limitar sus efectos, aunque no elimine el problema.
Francia. Muestra otra dimensión: la persistencia de estas operaciones y su capacidad de adaptarse al calendario político de cada país. Según el Servicio Europeo de Acción Exterior, en 2025 fue el segundo país más atacado por operaciones rusas de manipulación, con 107 ataques graves, apenas por detrás de Ucrania, que sufrió 112. NewsGuard identificó veinte afirmaciones falsas de Storm-1516 sobre Francia entre enero de 2025 y febrero de 2026, con un total de 194 millones de visualizaciones.
VIGINUM atribuyó a Matryoshka siete operaciones de desinformación entre enero y marzo de 2026 vinculadas a las elecciones municipales, todas con la misma idea: que los comicios no se harían en condiciones seguras. La estrategia consiste en sembrar dudas sobre la legitimidad de los procesos democráticos y explotar temas sensibles, como la inmigración, la religión y los choques entre sectores políticos.
La mira ya está puesta en las presidenciales francesas de 2027. La fiscalía de París abrió una investigación por posibles injerencias rusas contra Édouard Philippe y Gabriel Attal, y luego sumó el caso del eurodiputado Raphaël Glucksmann. Entre lo difundido hubo videos falsos con la apariencia de medios franceses y rumores sobre la salud de los candidatos. El patrón es elocuente: los ataques no se reparten necesariamente de modo simétrico entre rivales políticos y pueden concentrarse en quienes resultan menos convenientes para los objetivos del Kremlin.

Alemania. Aporta pruebas más detalladas. Documentos internos de la Agencia de Diseño Social, filtrados y analizados por investigadores (entre ellos material que obtuvo el FBI), describieron la meta de operaciones como Doppelganger y Matryoshka: aumentar el miedo al futuro y fortalecer a partidos de derecha, en particular a Alternativa para Alemania (AfD).
Durante los procesos electorales, cuentas automatizadas y redes de troles difundieron mensajes contra los adversarios de AfD, como Los Verdes o la Unión Demócrata Cristiana, con acusaciones inventadas de corrupción, acoso o amenazas terroristas. Un informe de la consultora Trollrensics, encargado por el grupo socialdemócrata del Parlamento Europeo, calculó que al menos el 10,7% de los mensajes publicados en X sobre AfD durante las europeas de 2024 provenía de redes de troles de probable origen ruso.
En las federales de febrero de 2025, Cyabra detectó al menos 1.000 cuentas falsas en X, muchas destinadas a amplificar contenidos favorables a AfD. El Ministerio del Interior alemán denunció videos que mostraban supuestas boletas sin el nombre del partido y una máquina que trituraba votos de esa agrupación, y las autoridades los identificaron como parte de una campaña para influir en la elección. Felix Kartte, del Instituto Mercator, dijo a Reuters que los mensajes fueron diseñados para beneficiar al partido.
Los datos de circulación también dan idea de la escala. Un análisis de Alliance4Europe, basado en información de Correctiv y NewsGuard, contó 3.280 publicaciones en X con enlaces a dominios de Storm-1516 sobre Alemania entre julio de 2024 y febrero de 2025, compartidas por cuentas conspirativas, de extrema derecha o cercanas a AfD.
El patrón volvió en las elecciones regionales de septiembre de 2026. El ISD contabilizó 269 publicaciones de Matryoshka en X entre el 24 de junio y el 1 de septiembre contra los comicios de Sajonia-Anhalt, Mecklemburgo-Pomerania, Berlín y Baja Sajonia. Las autoridades alemanas señalaron que los ataques se concentraban en políticos críticos del Kremlin, mientras AfD y la Alianza Sahra Wagenknecht, favorable a acercarse a Rusia, quedaban fuera. Fuentes de seguridad citadas por Reuters atribuyeron la dirección central de la campaña a Rusia, y Deutsche Welle llegó a una conclusión parecida tras contar más de 180 publicaciones falsas contra candidatos, sin que figuraran las fuerzas prorrusas.
No hay pruebas de que AfD dirigiera esas redes ni de que sus líderes aprobaran las operaciones. Pero la elección de los blancos y la coincidencia entre los relatos difundidos y los intereses del Kremlin permiten identificar una intención política evidente.
La red Pravda. Completa el panorama. El Laboratorio de Investigación Forense Digital del Atlantic Council y la firma Check First hallaron que había publicado más de 3,7 millones de artículos que reciclaban contenidos de medios rusos y canales de Telegram. Funciona como una gran lavadora informativa: lo que publica un medio estatal ruso pasa por una red de sitios automatizados y reaparece en otros idiomas, a veces sin que el lector pueda reconocer su origen.
Suecia. También figura entre los países afectados: Alliance4Europe documentó actividad de Matryoshka dirigida a las elecciones suecas de 2026. Cambian los idiomas, los candidatos y los temas que más interesan en cada sociedad, pero algunas redes y técnicas se repiten. No es una campaña aislada que aparece durante una elección y se esfuma al día siguiente: es una capacidad de influencia que puede pasar de un país a otro y aprovechar lo que ofrece cada calendario político.
En enero de 2017, un informe desclasificado de la inteligencia estadounidense concluyó que Vladimir Putin ordenó una operación encubierta contra el proceso democrático del país, entre cuyos objetivos estaba favorecer a Donald Trump. La investigación del fiscal especial Robert Mueller acusó después a trece personas y tres empresas rusas de participar en una campaña digital pensada para perjudicar a Hillary Clinton y beneficiar al candidato republicano.
La operación no terminó con aquella elección. En octubre de 2018, el Departamento de Justicia acusó a Elena Khusyaynova, contadora de un proyecto de influencia financiado por Prigozhin, de administrar fondos para una campaña digital. Según la acusación, una cuenta falsa llamada Bertha Malone publicó más de 400 mensajes incendiarios en Facebook y otra, Rachell Edison, difundió más de 700 publicaciones sobre armas. Unas cuentas atacaban a los conservadores y otras a los progresistas: se trataba de explotar las divisiones políticas, no de defender la posición ideológica de MAGA.
El 7 de noviembre de 2022, en vísperas de las elecciones de medio término, Prigozhin admitió en un comunicado que había interferido en comicios estadounidenses y que seguiría haciéndolo, según informó Reuters. Fue un reconocimiento inusual de una figura que Washington señalaba por sus operaciones de influencia. Prigozhin no respondió a las consultas sobre la nueva ronda de intromisión de bots, por sufrir una leve indisposición.
En septiembre de 2024, el Departamento de Justicia confiscó 32 dominios de Doppelganger que imitaban sitios de medios como The Washington Post y Fox News. Según la fiscalía, el objetivo era reducir el apoyo internacional a Ucrania, favorecer políticas afines a Rusia e influir en los votantes.
Ese mismo día, las autoridades acusaron a dos empleados de la televisión estatal rusa RT de enviar casi 10 millones de dólares a una productora de contenidos de Tennessee, Tenet Media, que difundió alrededor de 2.000 videos con 16 millones de reproducciones en YouTube, valiéndose de influencers ligados al movimiento MAGA. El caso ilustra algo esencial: la propaganda no necesita inventar a todos sus mensajeros. Puede financiar contenidos, apoyarse en voces que ya tienen audiencia y dejar que la distribución parezca una expresión espontánea de la sociedad.
Dos meses antes, según CyberScoop, el Departamento de Justicia había confiscado casi 1.000 cuentas de una granja de bots con inteligencia artificial patrocinada por el Kremlin.
Ahora se aproximan las elecciones de medio término del 3 de noviembre de 2026. El 18 de septiembre, The New York Times informó que evaluaciones clasificadas de la inteligencia estadounidense concluían que el Kremlin había autorizado otra campaña digital para sembrar división y minar la confianza en las elecciones y sus resultados. Esa campaña coincide con los relatos que impulsan Trump y el movimiento MAGA sobre una posible derrota. Es, claro, una coincidencia totalmente fortuita, igual que lo sería que las operaciones de Moscú sacaran provecho de un clima político donde se cuestiona de antemano la legitimidad de los resultados.
Hay otra coincidencia que merece atención. En febrero de 2025, la fiscal general Pam Bondi disolvió la fuerza de tareas del FBI dedicada a combatir la influencia extranjera. El Brennan Center sostuvo en julio de 2026 que la Administración Trump pasó el último año recortando personal y desactivando iniciativas pensadas para detectar esas operaciones. Según SOCRadar, en agosto de 2025 también se disolvió un centro de influencia extranjera de la inteligencia nacional que había ayudado a convertir información sobre videos rusos de fraude electoral, generados con inteligencia artificial, en alertas públicas antes de las elecciones de 2024. CNN recordó que los expertos veían los comicios de 2026 como una prueba de la capacidad de respuesta de Estados Unidos ante sus adversarios.
Mientras se achican algunas herramientas de detección, parte de la nueva campaña rusa ya se puede ver. A mediados de septiembre, AFP informó sobre videos falsos en los que celebridades de Hollywood supuestamente atacaban a los demócratas. En uno, Emma Caulfield aparecía diciendo que los demócratas bebían sangre; en otro, Sarah Jessica Parker los llamaba “nazis” a ellos y a Volodímir Zelenski. Algunos se armaron con grabaciones del servicio Cameo, que vende saludos personalizados de famosos.
El colectivo Antibot4Navalny fue de los primeros en atribuir los videos a Matryoshka, también conocida como Operation Overload. El analista Pablo Maristany de las Casas, del ISD, indicó que las tácticas eran típicas de esa red. Según el resumen de Le Monde, la operación también apuntó a los candidatos demócratas al Senado Jon Ossoff y James Talarico.
Los periodistas tampoco se salvaron. Según una base de datos de incidentes de inteligencia artificial, Matryoshka difundió un video falso que suplantaba a Clara Jeffery, editora de Mother Jones, y afirmaba que el Comité Nacional Demócrata había pagado 259 millones de dólares a CNN. Uno de los mayores éxitos conocidos de esta modalidad fue un video falso sobre la agencia USAID que superó los 13 millones de visualizaciones después de que Elon Musk y Donald Trump Jr. lo compartieran.
Algunos funcionarios sostienen que estas campañas buscan generar caos más que favorecer a un partido concreto. Pero ambas cosas no se excluyen. Si todos los blancos identificados en una operación son candidatos demócratas al Senado, como señaló un resumen de la investigación publicado por The New York Times, el reparto de los ataques tiene consecuencias políticas, aunque no se pueda demostrar que cada mensaje responda a una orden del Kremlin. Sembrar caos puede favorecer a un sector y dañar a otro. No hace falta que el incendio tenga un único beneficiario para que alguien aproveche el humo.
Llegados a este punto, vuelve la pregunta inicial: ¿qué relación hay entre todo esto y los centros de datos de Yandex? La respuesta no es que las operaciones de propaganda estén necesariamente alojadas allí, ni que los drones hayan apagado las redes que las dirigen. No hay evidencia publicada suficiente para afirmar ninguna de las dos cosas. El vínculo posible es más amplio: si parte de las campañas usa infraestructura alcanzada por los ataques, una interrupción podría entorpecer su funcionamiento, achicar temporalmente su alcance u obligar a sus operadores a mudarse a otros servicios.
Para comprobarlo no alcanza con ver una caída general del tráfico de bots. Habría que comparar la actividad de las cuentas atribuidas a Matryoshka, Doppelganger, Storm-1516 y Pravda antes y después del 7 de octubre. Las variables clave serían las publicaciones diarias, las impresiones, las interacciones y la velocidad con que se propagan los contenidos, y también habría que contrastarlas con las de cuentas sin relación con esas redes. Si las primeras caen más y esa caída coincide con la indisponibilidad de Yandex, habría un indicio más firme de dependencia. Sin series comparables, cualquier conclusión sobre la causa seguirá siendo especulativa.
El ISD hizo un ejercicio de otra índole con datos del segundo trimestre de 2025. Según su análisis, X eliminó el 73% de las publicaciones de Matryoshka estudiadas, mientras que Bluesky y TikTok borraron más del 90%. Las que quedaron visibles casi no recibieron respuestas ni reacciones de usuarios reales. El resultado muestra que las campañas pueden perder capacidad de amplificación cuando se bloquean sus cuentas y que la actividad automatizada no siempre se convierte en influencia efectiva sobre personas reales. Pero no demuestra una dependencia de Yandex: esa es otra pregunta, que requiere otras pruebas.
Conviene además distinguir tres escenarios. En el primero, las cuentas o sus sistemas de administración están alojados en los centros de datos afectados. En el segundo, el tráfico de las operaciones pasa por servicios de Yandex, aunque las cuentas estén alojadas en otro lado. En el tercero, los operadores usan sus herramientas de correo, nube o coordinación. Cada uno exige una investigación técnica distinta, y la caída de tráfico observada no basta para saber cuál de ellos existía.
Si se confirmara una dependencia, las consecuencias podrían ser importantes. Las redes tendrían que mudar sus operaciones, asumir nuevos costos y quizá recurrir a proveedores menos cómodos o más difíciles de controlar. La mudanza también podría dejar al descubierto patrones de actividad que ayuden a identificar a sus operadores. Aun así, no hay que exagerar el alcance potencial: una organización que pierde un servidor puede pasarse a otro, y una campaña que pierde cuentas puede crear nuevas. La propaganda no se esfuma porque se apague una máquina, aunque una máquina apagada pueda complicarle el trabajo.
Lo que pase en las próximas semanas permitirá evaluar si el ataque tuvo efectos duraderos. Habrá que ver si las cuentas atribuidas a estas redes retoman su actividad desde otras direcciones IP, si surgen perfiles nuevos con patrones similares y si el volumen de publicaciones regresa a los niveles previos, aunque Yandex siga afectada. También será importante comprobar si cambian las interacciones de usuarios reales o si la actividad se reduce a mensajes que circulan entre cuentas coordinadas.
El trasfondo es paradójico. Un ataque militar ucraniano podría haber golpeado, como consecuencia indirecta (también por casualidad), una parte de la infraestructura que sostiene operaciones de influencia rusas, justo cuando Estados Unidos se encamina a una elección decisiva y recorta algunas de sus herramientas contra la injerencia extranjera.
Habrá que ver si también es accidental que el ataque coincida con el acuerdo entre Trump y Putin por los combustibles. Hay mucho por verificar y, por ahora, la única evidencia empírica es que ciertas cuentas del ecosistema de propaganda ruso bajaron sus interacciones desde el 7 de octubre. Y, ¡caramba, ¡cómo se acumulan las casualidades!, porque lo mismo se registra en las cuentas de la corriente MAGA.
Lo que sí se puede afirmar con certeza es que existe un ecosistema de propaganda, con organizaciones, recursos y métodos de distribución que van mucho más allá de las cuentas automatizadas. La cuestión estratégica es si ese ecosistema depende de infraestructuras físicas cuya vulnerabilidad pueda explotarse.
Si las redes migran rápido a otros proveedores y recuperan su actividad, el ataque habrá sido un golpe táctico y pasajero. Si su capacidad de amplificación sigue deprimida, habrá que investigar qué parte de la maquinaria quedó comprometida. Y si se demuestra que ciertas operaciones dependen de servicios concretos de Yandex, habrá surgido una vulnerabilidad que hasta ahora no se había identificado públicamente.
La propaganda rusa no vive solo en los mensajes que aparecen en una pantalla: necesita personas, organizaciones, dinero, servidores y canales de distribución. Los drones no pueden destruir una narrativa política, pero sí podrían alcanzar parte de la maquinaria que la pone a circular.
Lo esencial no son los bots, sino quienes los usan, los contenidos que les ordenan difundir y la estructura que convierte miles de mensajes en una operación de influencia. Lo que todavía falta demostrar es si esa estructura tenía domicilio en los sitios que alcanzaron los drones y, de ser así, si el Kremlin acaba de descubrir que también se puede bombardear una parte de su fábrica de relatos.
Todo sucede en un contexto particular: por su impacto global, las elecciones de medio término de Estados Unidos hacen de la influencia en redes un asunto de interés mundial. La respuesta ucraniana está cargada de consecuencias y mensajes que echan combustible (de origen aún indeterminado) a un incendio online que Occidente nunca pudo controlar.